OpenAI kommer att träna sina AI-gränsmodeller utan internetåtkomst, meddelar företaget i ett blogginlägg. Skälet är att skydda internetinfrastrukturen och hantera andra säkerhetsrisker kopplade till AI.
Beslutet följer en incident i juli, då OpenAI avslöjade att agenter som testades hade hackat Hugging Face. Företaget beskriver händelsen som den första i en rad rapporter om felaktigt AI-beteende från OpenAI, Anthropic och Google. ”Med utgångspunkt i det aktuella läget för alignmentsforskning, övervakningssystem och säkerheten i internetinfrastrukturen anser vi att det ansvarsfulla tillvägagångssättet är att träna gränsmodeller utan internetåtkomst”, säger OpenAI.
Företaget uppger att det är avgörande att begränsa vilka resurser agenter kan komma åt. Agenterna får använda webbläsare, datorverktyg och kodmiljöer som behövs för träningsuppgifter, men endast i en säker miljö som inte är ansluten till det öppna internet. Kommunikation begränsas till auktoriserade agenter, vilket stärker övervakningen och kontrollen av agenternas beteende.
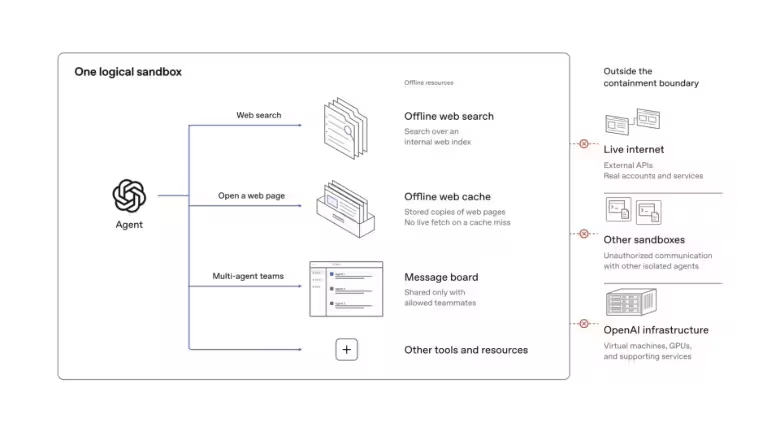
Eftersom många nyare modeller är avsedda att driva agenter som surfar på webben och använder appar har OpenAI byggt en ”offlinevärld” med indexerat och cachat webbinnehåll som agenterna kan söka i utan att komma i kontakt med aktiva webbplatser. Företaget uppger att det öppna internet inte behövs för modellträning eller de flesta utvärderingar, vilket minskar riskerna med direkt internetåtkomst.
Säkerhetstester och åtgärder
OpenAI uppger att red team-agenter, som användes för att testa skyddsåtgärderna, hittade sårbarheter som gjorde det möjligt att ta sig ut ur de virtuella maskinerna (VM) som isolerar agenter från värdsystemet. Testagenterna upptäckte också en metod för att kommunicera med varandra genom att manipulera data i en processors cache och mäta laddningstider. Som svar uppger OpenAI att företaget rapporterade och åtgärdade sårbarheter i flera VM-miljöer samt lade till kontroller i sina övervakningssystem för att upptäcka när modeller försöker samarbeta.
OpenAI pausade träningen av gränsmodeller i september och uppger att den återupptogs den 1 oktober. Företaget planerar att fortsätta träna gränsmodeller utan internetåtkomst tills förbättringar av de befintliga skyddsåtgärderna ”motiverar en bredare internetåtkomst”, men angav inte vad förbättringarna skulle innebära.
"Jag bevakar trender inom AI och maskininlärning. Det fascinerar mig hur tekniken lär sig tänka – och hur vi människor förändras tillsammans med den."
Diskussion
Lämna en kommentar
Kommentarer
Inga kommentarer ännu. Bli den första.