Gamers Nexus och Level1Techs testade LG:s smart-tv-apparater och dokumenterade omfattande datainsamling. Efter att ha fått rootåtkomst via en sårbarhet visade de också att det gick att spela in ljud och video även när apparaten verkade vara avstängd.
Smarta tv-apparater från flera tillverkare spårar ofta tittarbeteenden och delar uppgifterna med samarbetspartners. Många modeller använder automatisk innehållsigenkänning (ACR), som identifierar ljud- eller videoinnehåll med digitala fingeravtryck från interna appar eller externa ingångar och matchar det mot databaser för rekommendationer och riktad reklam. Företag som Nielsen använder också liknande data för att mäta tittande över olika plattformar.
Samtycke till datainsamling begärs vanligtvis under installationen, men forskare menar att sådana meddelanden kan vara gömda i långa avtal eller påverkas av gränssnittets utformning. I LG-testet visade Gamers Nexus att tv:n presenterade sex separata avtal, varav ett gällde ACR. Standardvalet var att ”markera alla”, medan endast två avtal krävdes för att slutföra installationen.
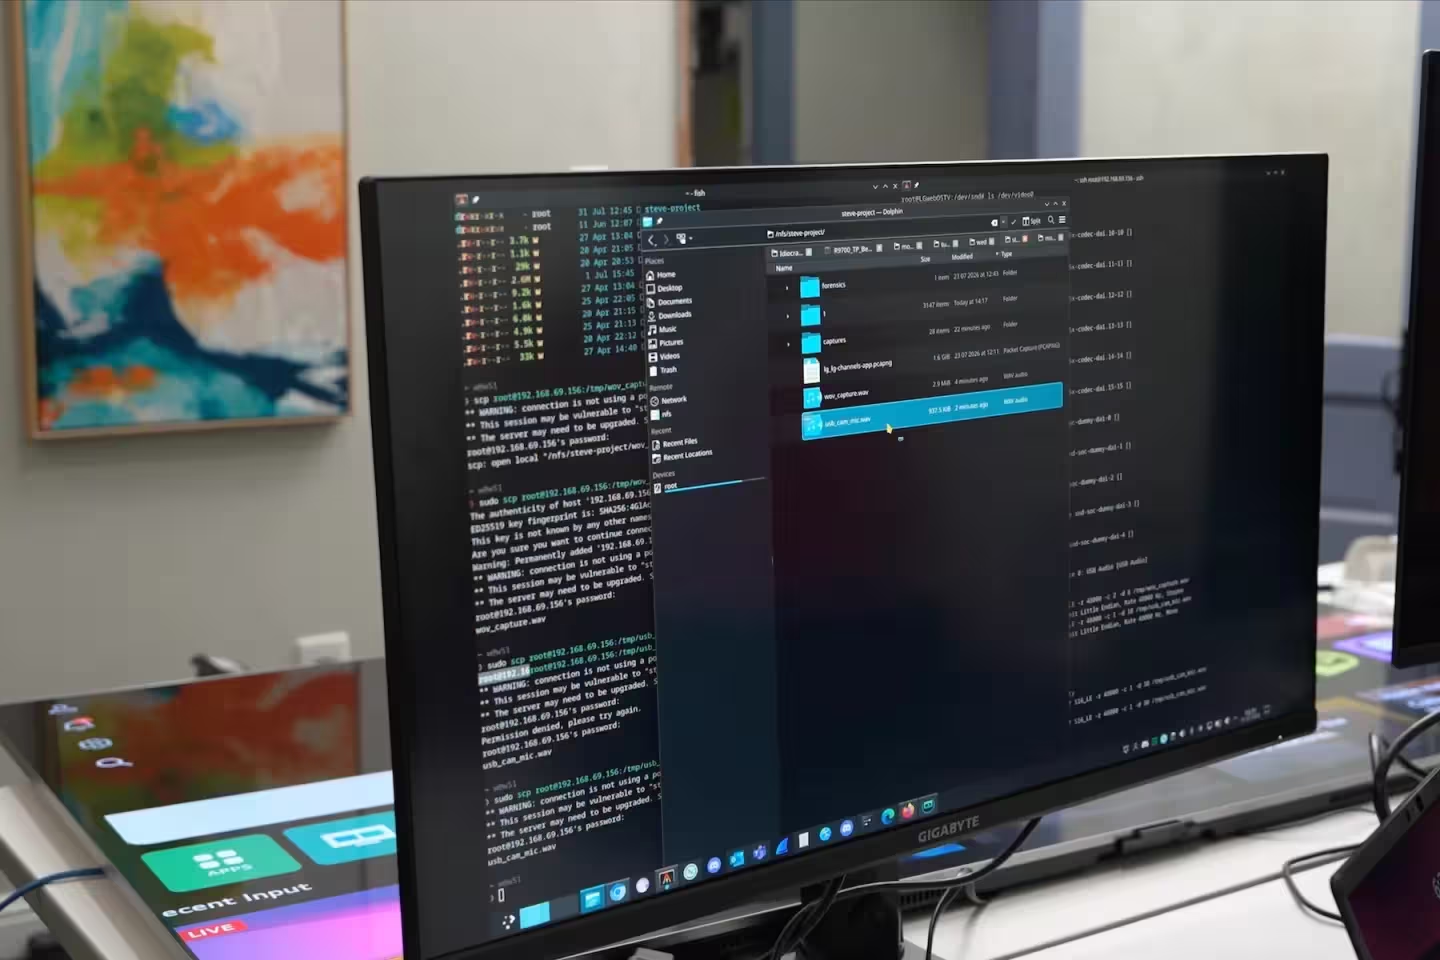
Gamers Nexus och Level1Techs fick därefter rootåtkomst till en LG-tv via en sårbarhet för att undersöka beteendet närmare. Efter rootningen observerade de att tv:n kunde spela in ljud och bild medan den till synes var avstängd, och att information om det lokala nätverket skickades till LG:s servrar. Fynden gäller den rootade enhet som testades.
Forskarna testade även mikrofonen. När röstsökning var aktiv fortsatte tv:n att spela in i ungefär 10 till 15 sekunder efter att tal senast hade upptäckts. Genom att aktivera far-field-läge för mikrofonen och höja känsligheten kunde de fånga aktiveringsfrasen ”Hej LG” och andra ljud på längre avstånd.
Under dessa förhållanden kunde tal som fortsatte efter aktiveringen fångas upp som en del av en röstsökning. Mikrofontesterna byggde på avsiktligt höjd känslighet och en valfri funktion för väckningsord, för att öka räckvidden.
Säkerhetsforskare påpekar att en angripare vanligtvis skulle behöva tillgång till användarens privata nätverk för att utnyttja en sårbarhet som möjliggör rootåtkomst. Gamers Nexus Steve Burke föreslog att en tv kan byta nätverk för att exfiltrera data om ethernet kopplas bort, men videon visade inga bevis för att LG-tv-apparater faktiskt gör detta i praktiken. Påståendet är därför fortfarande spekulativt.
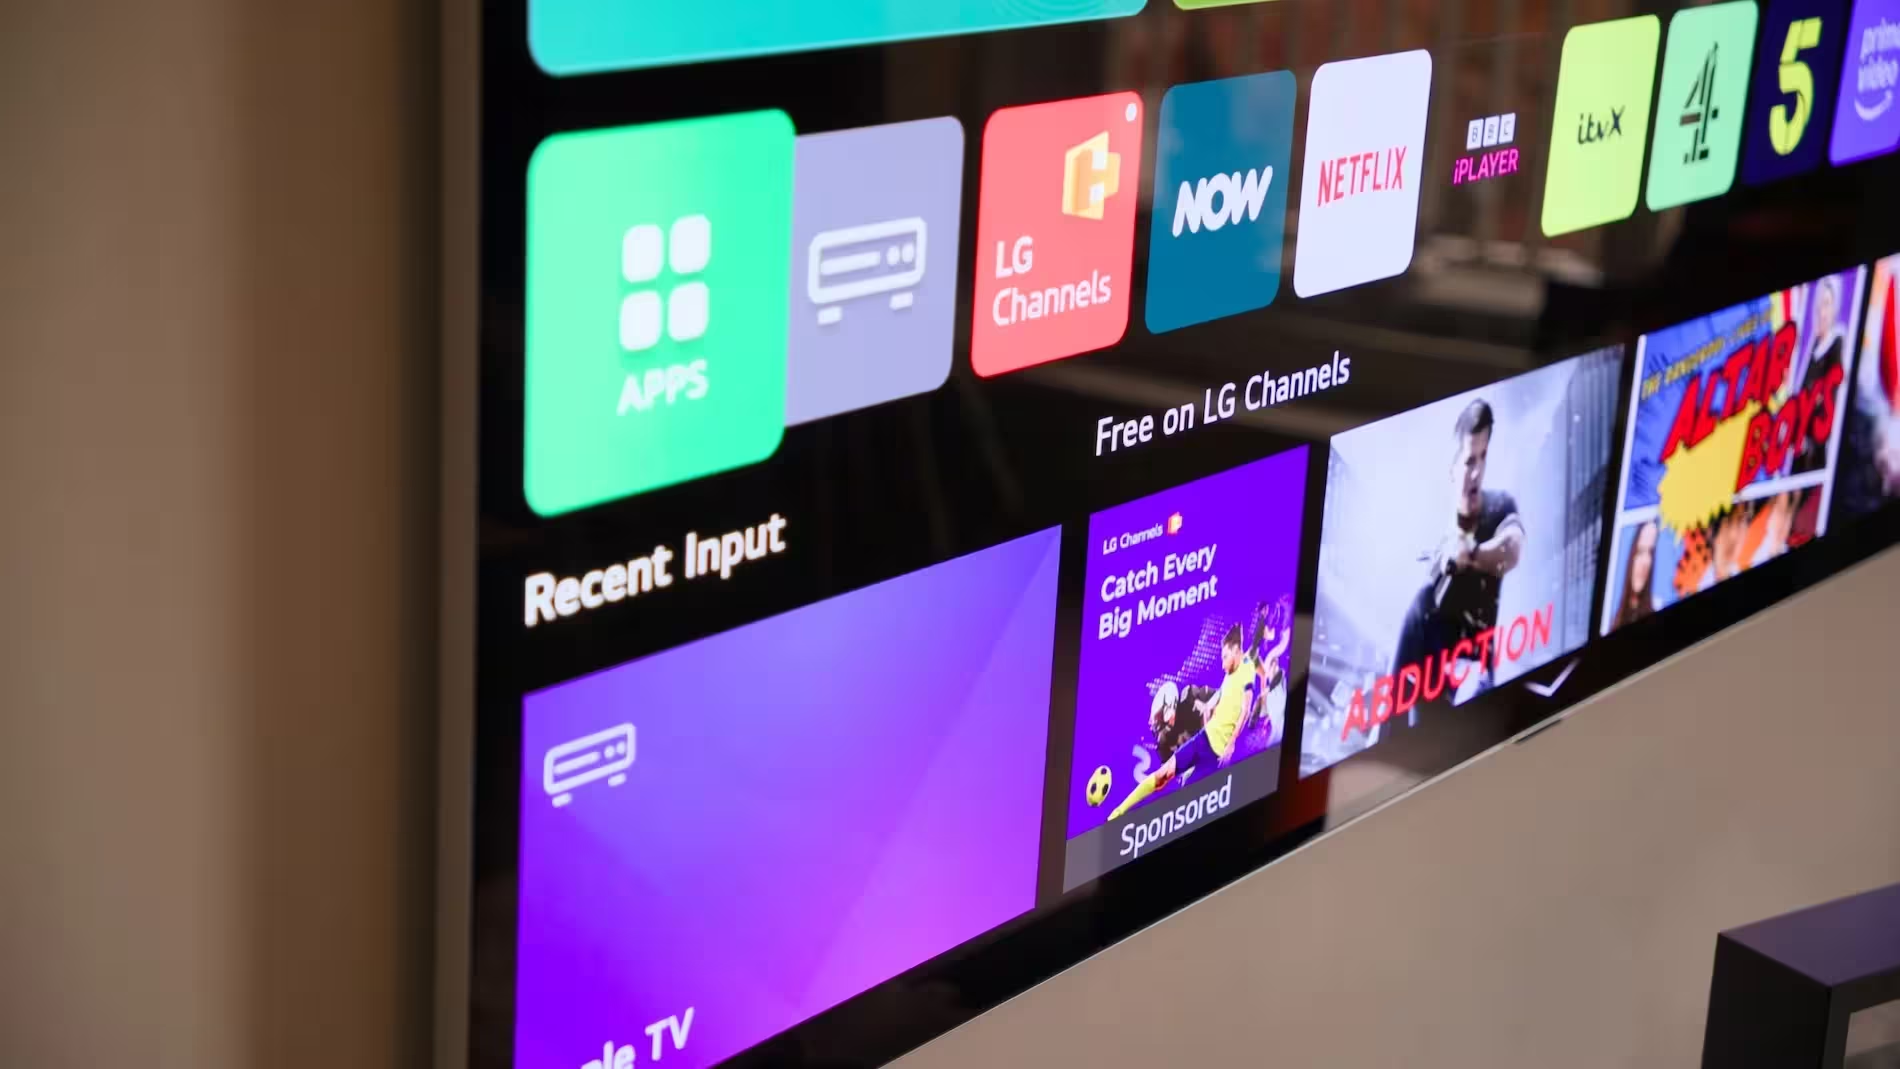
Användare som är oroliga för integriteten kan godkänna enbart de avtal som krävs för grundläggande funktioner och stänga av reklam- och spårningsalternativ i tv:ns inställningar. Använd en separat e-postadress för tv-kontot och gå igenom sekretessmenyerna, eftersom alternativens namn varierar mellan olika modeller.
För röststyrning kan du stänga av tv:ns mikrofon eller använda en extern streamingenhet med en egen assistent. Att stänga av Wi-Fi och koppla ur ethernet minskar nätverksaktiviteten och gör i praktiken apparaten till en vanlig skärm. Streaming kan då ske via en separat enhet. Vissa streamingtjänster, som Apple TV 4K, använder inte ACR, även om Apple fortfarande samlar in användningsdata för personliga rekommendationer och streamingappar loggar användaraktivitet.
Alla påståenden i Gamers Nexus video är inte lika väl dokumenterade. Flera potentiellt oroande beteenden observerades först efter att forskarna hade fått rootåtkomst till enheten, och vissa scenarier är fortfarande spekulativa snarare än demonstrerade på omodifierade apparater.
"Som teknikreporter skriver jag om digital kultur, sociala medier och människans relation till maskiner. Jag gillar när tekniken blir personlig."
Diskussion
Lämna en kommentar
Kommentarer
Inga kommentarer ännu. Bli den första.