
Föreställ dig detta: du lämnar en åldrande iPhone till en tekniker och med några smarta manövrar och rätt utrustning kan någon ta sig förbi telefonens oföränderliga bootkod. Det låter som en intrig i en hackerroman, men forskare har avslöjat en verklig hårdvarusvaghet som fungerar ungefär på samma sätt.
Inuti sårbarheten och vilka enheter som påverkas
Säkerhetsföretaget Paradigm Shift publicerade en teknisk genomgång och en fungerande proof-of-concept för ett utnyttjande de kallar usbliter8. Målet är SecureROM, den oföränderliga bootkoden ingraverad i kisel i enheterna som använder Apple A12, A13 samt S4 och S5 system-på-chip. Eftersom SecureROM är inbyggt i kisel under tillverkningen kan sårbarheten inte åtgärdas med en programuppdatering.
Det innebär att flera fortfarande populära enheter påverkas. Listan inkluderar:
- iPhone XR, XS, XS Max
- iPhone 11, 11 Pro, 11 Pro Max
- iPhone SE (andra generationen)
- iPad Air (tredje generationen), iPad mini (femte generationen), iPad (åttonde och nionde generationen)
- Apple Watch Series 4, Series 5 och första Watch SE
- Även några andra enheter som andra generationens Apple TV 4K och Studio Display
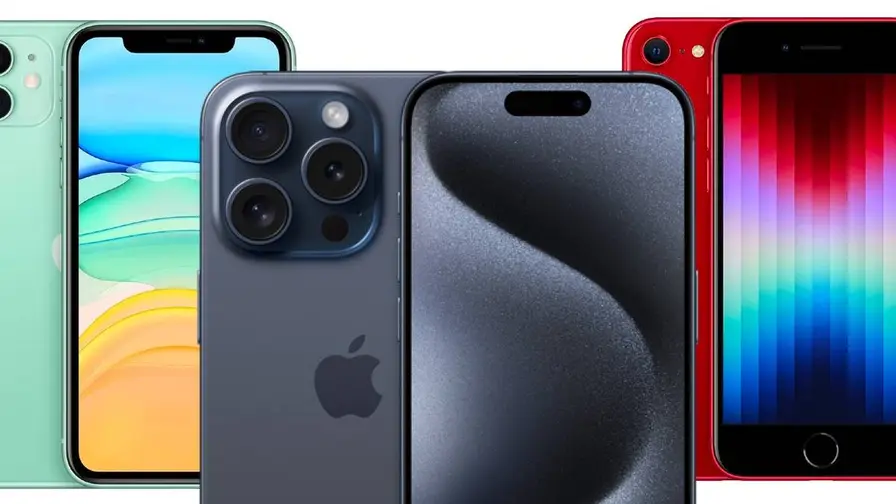
Det finns en liten ljusglimt. Exploiten påverkar inte Secure Enclave, som hanterar lösenkoder och krypteringsnycklar, så din krypterade data och Face ID- eller Touch ID-hemligheter förblir skyddade. Dessutom påverkas inte äldre A11-chips (finns i iPhone 8 och iPhone X), och A14 och nyare processorer verkar säkra mot denna specifika metod.
Är detta anledning till panik? Inte för alla. Attacken kräver teknisk skicklighet och direkt åtkomst till enheten. Det är inte något en tillfällig tjuv sannolikt kan utföra på ett ögonblick. Men för användare som förvarar känslig företagsdata eller hanterar hemligstämplad information på de drabbade modellerna är konsekvenserna verkliga och omedelbara.
Paradigm Shift genomförde koordinerad rapportering med Apple innan publicering. Apple kan inte utfärda en traditionell patch för kod som finns i hårdvaran. Deras praktiska råd är enkelt: om enhetens säkerhet är avgörande för dig, överväg att byta till en nyare telefon eller klocka med opåverkat kisel.
Räkna med två förutsägbara reaktioner. Teknikmedvetna användare kommer att väga kostnaden för att byta hårdvara mot den låga men föreliggande risken. Och jailbreaking-communityn kommer att se en möjlighet, eftersom denna typ av åtkomst på hårdvarunivå kan vara lockande för dem som försöker tänja enheternas gränser. Apple kommer under tiden att fokusera på att designa framtida chip för att motstå liknande attacker.
Det du kan göra just nu är enkelt. Använd en stark, unik lösenkod. Lämna inte enheter obevakade eller i främlingars händer. För arbetsmobiler, följ företagets säkerhetsanvisningar och prata med din IT-avdelning om tidsplaner för hårdvarubyten.
Detta avsnitt påminner om att vissa sårbarheter finns under operativsystemet, nere i själva kiselkretsen. De är svårare att åtgärda och kräver ofta hårdvaruutbyte istället för en snabb nedladdning. Om du äger en av de drabbade enheterna och hanterar känslig information, ta det på allvar. Om du inte gör det, behåll en stark lösenkod och fortsätt som vanligt.
"Som teknikreporter skriver jag om digital kultur, sociala medier och människans relation till maskiner. Jag gillar när tekniken blir personlig."
Diskussion
Lämna en kommentar
Kommentarer
Inga kommentarer ännu. Bli den första.