
Föreställ dig: en telefon i fickan, svept på ett kafé, och minuter senare korruptar en kort USB-sekvens dess uppstartssökväg så att angriparen kan köra egen kod innan operativsystemet ens startar. Det låter som ren fiktion, men forskare säger att det är exakt det hot som ett nyligen offentliggjort utnyttjande vid namn usbliter8 utgör.
usbliter8 utnyttjar en hårdvarunivåsvaghet i USB-subsystemet kombinerat med en viss firmwarekonfiguration i flera Apple-siliciumfamiljer. Resultatet är inte en mjukvarubugg som du kan åtgärda via Inställningar. Det är ett fel inbyggt i hur vissa kontroller hanterar USB-data medan enheten befinner sig i firmwareuppdateringsläget (DFU-läget).
Vilka enheter är i riskzonen
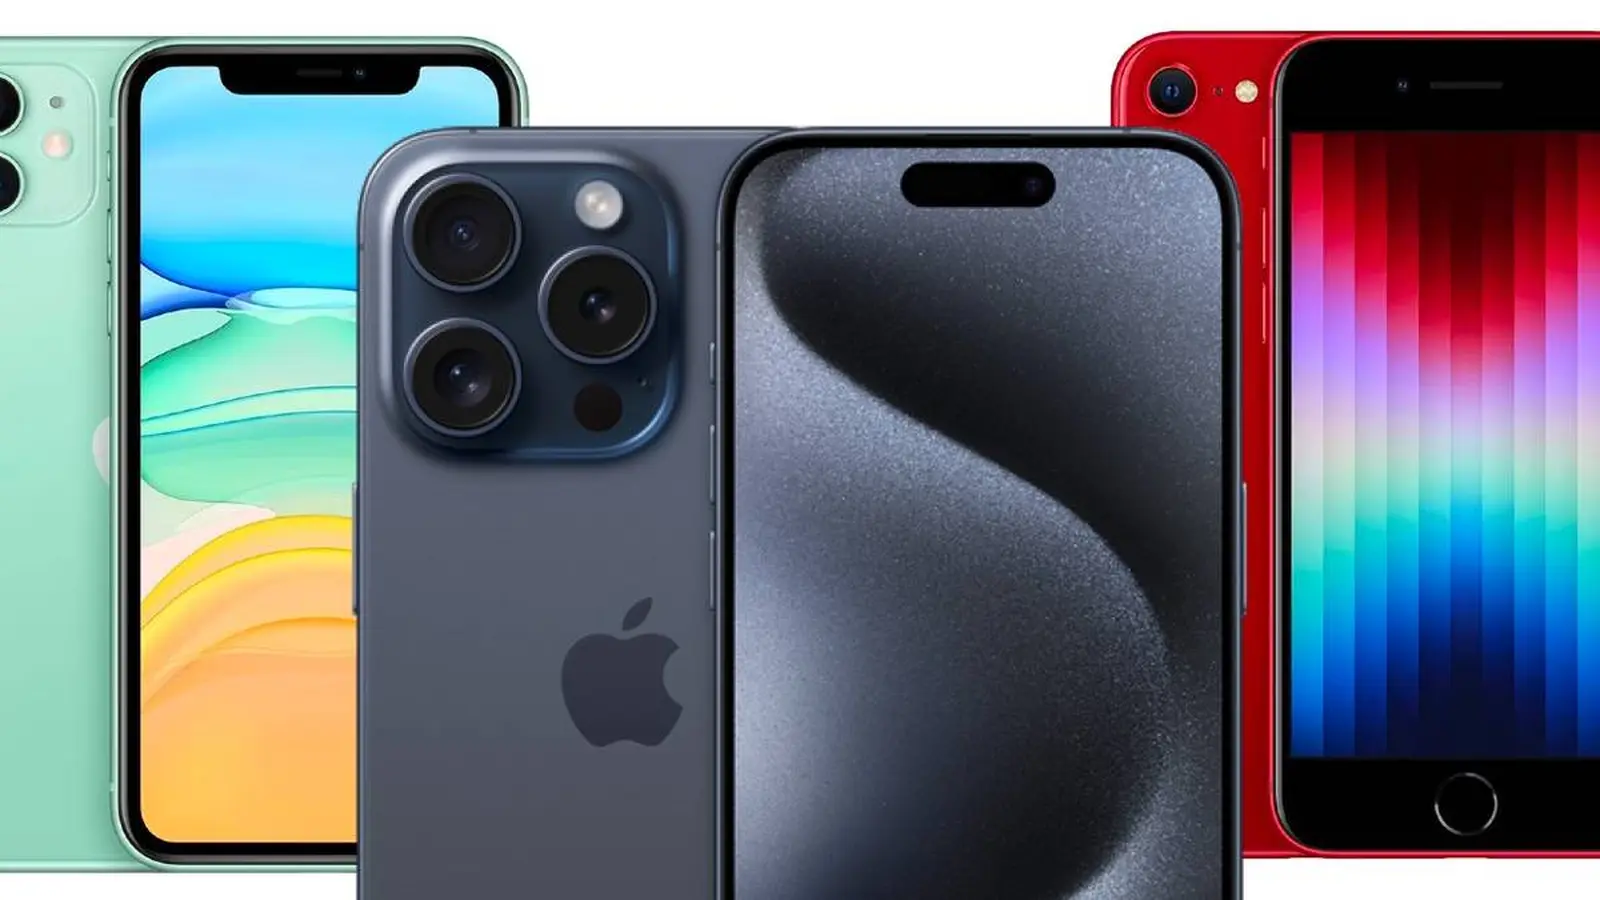
Sårbarheten riktar sig mot enheter som drivs av A12-, A13-, S4- och S5-chippen. Det inkluderar ett brett urval av Apples senaste modellutbud: iPhone XR; iPhone XS och XS Max; iPhone 11 och dess Pro-varianter; iPhone SE (2:a generationen); iPad Air 3; iPad mini 5; iPad (8:e och 9:e gen); Apple TV 4K (2:a gen); Studio Display; samt Apple Watch Series 4, Series 5 och Apple Watch SE. Äldre hårdvara som kör A11 verkar inte påverkas.

Fysisk besittning är ett krav. En angripare måste ha enheten i handen och sätta den i DFU-läget för att trigga felet. Det minskar risken för fjärrangrepp, men ökar konsekvenserna av stöld och riktade fysiska attacker. Hur ofta lämnar du din enhet utan uppsikt?
Metoden är oroande elegant: genom att skicka särskilt utformade USB-paket medan enheten är i DFU, förvirrar utnyttjandet USB-kontrollern så att den skriver data till felaktiga minnesadresser. Det öppnar dörren för att injicera en anpassad bootloader som kringgår signaturkontroller och modifierar systemmjukvara innan iOS laddas.
Det finns en liten ljuspunkt. Säkerhetsenklaven, det isolerade hårdvaruområdet som lagrar lösenkoder, biometriska data och andra krypterade hemligheter, påverkas inte av detta utnyttjande. Det innebär att dina krypterade nycklar och många personliga hemligheter förblir skyddade, även om angriparen lyckas köra kod vid uppstart.
Apple svarade på forskningen och samarbetade med teamet som upptäckte felet. Men eftersom grundorsaken härstammar från hårdvarubeteende och firmwarekonfiguration finns det ingen enkel mjukvarupatch för äldre påverkade modeller. Det lämnar två praktiska alternativ: minska risken genom bättre fysisk säkerhet och, för användare som kräver högst möjliga säkerhet, ersätta en påverkad enhet med en nyare modell som inte använder det sårbara siliciet.
Praktiska råd: lämna inte telefoner utan uppsikt, aktivera Hitta och starka lösenkoder, och var försiktig med okända laddpunkter och kablar. Om din enhet är en av de listade modellerna och du oroar dig för riktad stöld, överväg att uppgradera. Inom säkerhet kan ibland den säkraste åtgärden vara ett nyare chip.
"Som teknikreporter skriver jag om digital kultur, sociala medier och människans relation till maskiner. Jag gillar när tekniken blir personlig."
Diskussion
Lämna en kommentar
Kommentarer
Inga kommentarer ännu. Bli den första.