Säkerhetsforskare uppger att Metas nya AI-assistent Muse kan exponera känsliga användaruppgifter när konversationer delas via webblänkar. Anledningen är att många delade länkar är enkla att upptäcka.
Så blev delade Muse-länkar upptäckbara
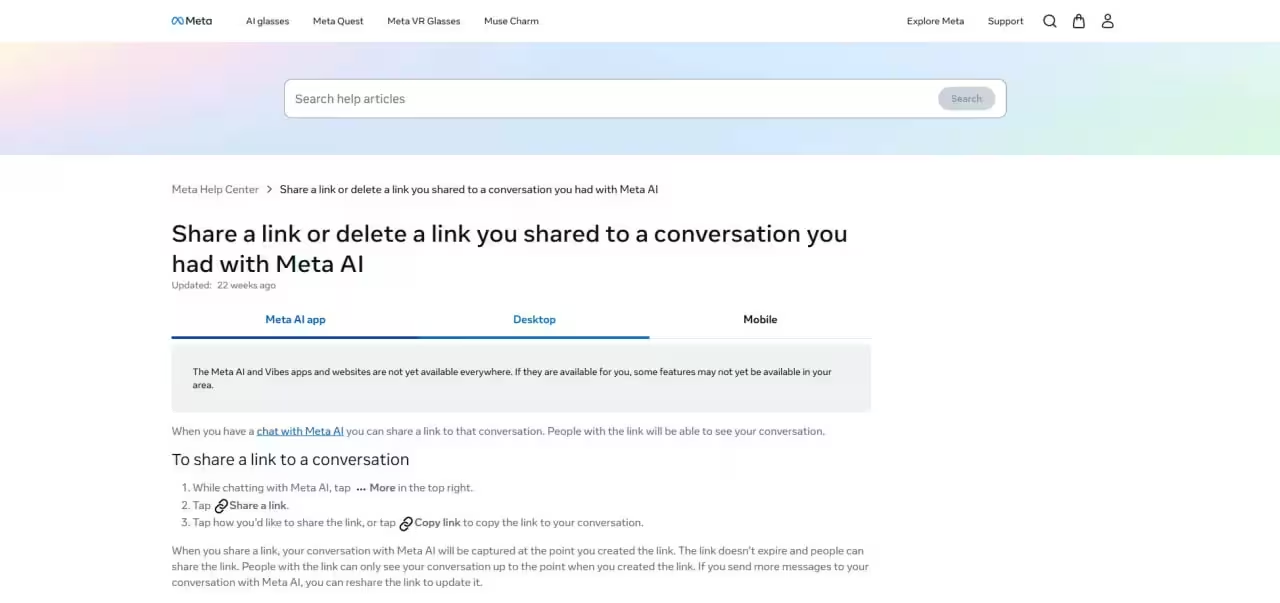
Muse låter användare dela sökningar, konversationer, bilder och annat innehåll via särskilda webblänkar. Säkerhetsforskarna på Claroc rapporterar att de med en enkel sökfråga kunde hitta 6 800 länkar som skapats av Muse-användare. Samtliga länkar använder domänen cf.metaaiusercontent.com och innehåller konversationstiteln samt en kort textsträng i URL-strukturen. Enligt forskarna gör det adresserna enkla att hitta och ökar risken för att de registreras i offentliga internetregister.
Claroc upptäckte att innehållet kopplat till en delningslänk registreras i en sökbar databas när någon klickar på länken. Forskarna kallade de resulterande sidorna för ”spökdelningar”, eftersom de kan nås av personer som aldrig fått länken men ändå kan hitta innehållet på egen hand.
Exempel på exponerat innehåll som Claroc hittade
Efter att ha granskat flera hundra av de insamlade länkarna rapporterade Claroc att en rad känsliga eller konfidentiella uppgifter hade exponerats utan att användarna avsett att offentliggöra dem. Exempel:
- Anteckningar från en arbetssökande som förberedde sig inför en konfidentiell intervju med ett ledande AI-labb, inklusive labbets interna kontaktperson och planerad mötestid
- Ett internt dokument om intäktsgranskning för ett marknadsföringsföretag
- En småföretagares låneansökan, inklusive det begärda beloppet
- En användares dagliga att göra-lista
- En intern prestationsrapport för en fastighetsinvesterare
- Ett kalkylblad för en organisations planering av personalens semester
Metas svar och Clarocs råd till användare
Claroc uppger att försök att kontakta Meta har varit resultatlösa och att företaget inte har svarat på förfrågningar om problemet. Claroc noterar att Mark Zuckerberg, Metas vd, har beskrivit Muse som ”utformat från grunden för integritet och säkerhet”.
Clarocs tekniske chef uppger att beteendet verkar vara en del av Muses systemdesign och varnar för att delade länkar i praktiken är offentliga och kan spåras med enkla metoder. Claroc rekommenderar användare att undvika att dela känslig information med AI-verktyg och att radera tidigare skapade delningslänkar så snart som möjligt.
"Jag bevakar de senaste tekniknyheterna – från nya produkter till digitala trender. Mitt mål är att hjälpa läsarna förstå vad som händer just nu och varför det spelar roll."
Diskussion
Lämna en kommentar
Kommentarer
Inga kommentarer ännu. Bli den första.