
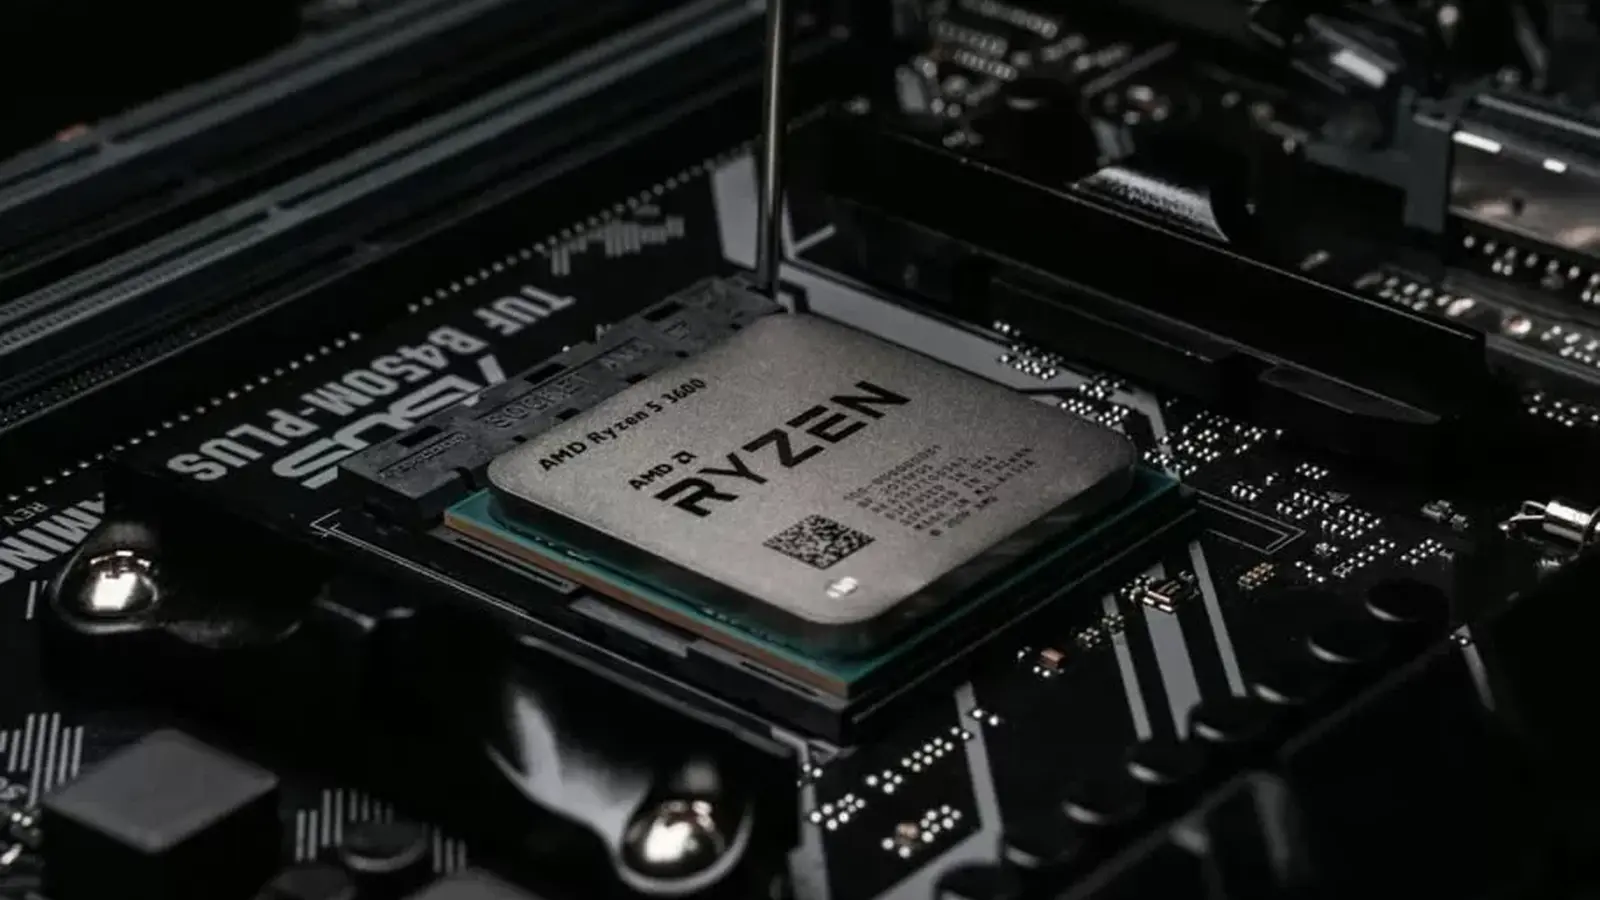
Ny Spectre-baserad tidsattack riktar sig mot moderna Intel- och AMD-processorer
Forskare vid MIT:s Computer Science and Artificial Intelligence Laboratory (CSAIL) har avslöjat en ny Spectre-liknande tidsbaserad sårbarhet som kallats TONTOU (tid från neutralisering till användning) och som kan kringgå nyligen införda hårdvaruskydd från Intel och AMD. Upptäckten belyser de kvarstående riskerna som spekulativ exekveringsfel medför och deras potentiella påverkan på hårdvarusäkerhet i moln- och kryptoinfrastruktur.
Vad är TONTOU och hur fungerar den?
TONTOU utnyttjar ett litet tidsglapp mellan när en processor neutraliserar spekulativa förutsägelser och när processorn faktiskt använder resultaten från spekulativ exekvering. Moderna CPU:er förlitar sig på spekulativ exekvering för att öka prestandan: processorn förutser framtida kodvägar och kör dem i förväg. Om förutsägelsen är felaktig kastas resultaten, men kvarvarande mikroarkitektoniska spår — till exempel cachetillstånd — kan läcka information till angripare via sidokanalsmetoder.
Efter de ursprungliga Spectre-avslöjandena 2018 införde chiptillverkare mildrande åtgärder avsedda att rensa eller isolera spekulativt tillstånd innan känslig kod körs. MIT-forskarna fann att neutralisering (rensningssteget) och ögonblicket för faktisk användning inte alltid är perfekt synkroniserade. TONTOU utnyttjar det korta fönstret för att återinföra skadlig data i förutsägelsevägen och återvinna information genom mikroarkitektoniska sidokanaler.

Plattformar som testats och verklig genomförbarhet
Teamet testade TONTOU på Intel-processorer (Cascade Lake Refresh och Arrow Lake) och AMD-mikroarkitekturer (Zen 2 och Zen 4). De kunde framkalla felaktiga förutsägelser på båda leverantörernas plattformar. I AMD:s Safe RET-försvar är det exploaterbara fönstret extremt litet — bara två instruktioner — men noggrann tidskontroll gjorde attacken möjlig.
På ett AMD Zen 2-system som körde en omodifierad Linuxkärna utförde forskarna ett komplett proof-of-concept-exploit som framgångsrikt bröt KASLR (Kernel Address Space Layout Randomization) i varje körning över 10 försök. Praktiska begränsningar hindrar dock bred missbruk: uppmätt läshastighet var ungefär 5 byte per sekund, och varje fullständigt exploitförsök tog cirka 18 minuter. Intel-mål kräver specifika mjukvaruförhållanden för att lyckas. Av dessa skäl är TONTOU för närvarande inte en enkel väg för massmarknads-malware på konsumentdatorer.
Konsekvenser för kryptovaluta och blockkedjesystem
Även om TONTOU:s genomströmning och latenstid gör massutnyttjande svårt, är attacken betydelsefull för högvärdiga mål som är vanliga inom kryptoområdet. Hårdvaruplånböcker, validatornoder, molnbaserade miningriggar och servrar som lagrar privata nycklar eller seed-material kan vara attraktiva mål för sofistikerade angripare. Sidokanalsattacker som läcker privata nycklar eller KMS-hemligheter kan direkt hota depåtjänster, börser och staking-infrastruktur. Operatörer bör behandla mikroarkitektoniska CPU-sårbarheter som ett verkligt hot mot blockkedjesäkerhet.
Åtgärder och ansvarsfull rapportering
MIT-forskarna informerade AMD och Intel i februari och kontaktade Linuxkärnans ansvariga i mars. AMD har redan släppt en Linuxkärnpatch för att åtgärda sårbarheten; användare och administratörer bör prioritera uppdateringar av kärnpaket och följa leverantörernas firmware-råd. Ytterligare mildrande åtgärder inkluderar att undvika körning av otrustad kod på delade värdar, isolera kritiska arbetslaster och tillämpa rekommenderade mikrokod- och OS-uppdateringar.
När sidokanaler kopplade till spekulativ exekvering fortsätter att utvecklas måste organisationer — särskilt de som hanterar kryptovalutors privata nycklar och högvärdiga blockkedjetjänster — upprätthålla strikta patchrutiner och hårdvarubaserade hotmodeller. Medan TONTOU inte utgör ett omedelbart hot mot genomsnittliga stationära användare understryker den vikten av hårdvarusäkerhet och snabba uppdateringar för både moln- och kryptomiljöer.
"Som teknikreporter skriver jag om digital kultur, sociala medier och människans relation till maskiner. Jag gillar när tekniken blir personlig."
Diskussion
Lämna en kommentar
Kommentarer
Inga kommentarer ännu. Bli den första.