
Föreställ dig ett internet där de irriterande CAPTCHA-pusslen och de oändliga inloggningsgrindarna långsamt försvinner. Det är löftet som Cloudflare och flera stora webbläsartillverkare framför när de försöker återta kontrollen från ett internet som i allt större utsträckning styrs av botar.
I centrum för denna förändring finns ett förslag som kallas Private Access Control Tokens, eller PACT. Utvecklat med input från webbläsarteam i Chrome, Edge och Firefox tillsammans med partners som Google, Microsoft, Mozilla och Shopify, syftar PACT till att ge webbplatser en kompakt, integritetsbevarande signal: kommer denna inkommande förfrågan från en legitim människodriven session eller från en automatiserad agent som agerar för någon annans räkning?
Vridningen är att webbläsarna, snarare än webbplatserna själva, skulle utfärda anonyma intyg. En webbplats som har starkt förtroende för att en besökare är mänsklig skulle kunna producera en token, och den token skulle sedan kunna presenteras någon annanstans som bevis på mänsklig närvaro, utan att avslöja vem personen är, vad de surfat tidigare eller någon långlivad identifierare. Tänk på det som ett återanvändbart, privat resultat från en CAPTCHA som bevisar användarens sessionsintegritet, inte deras identitet.

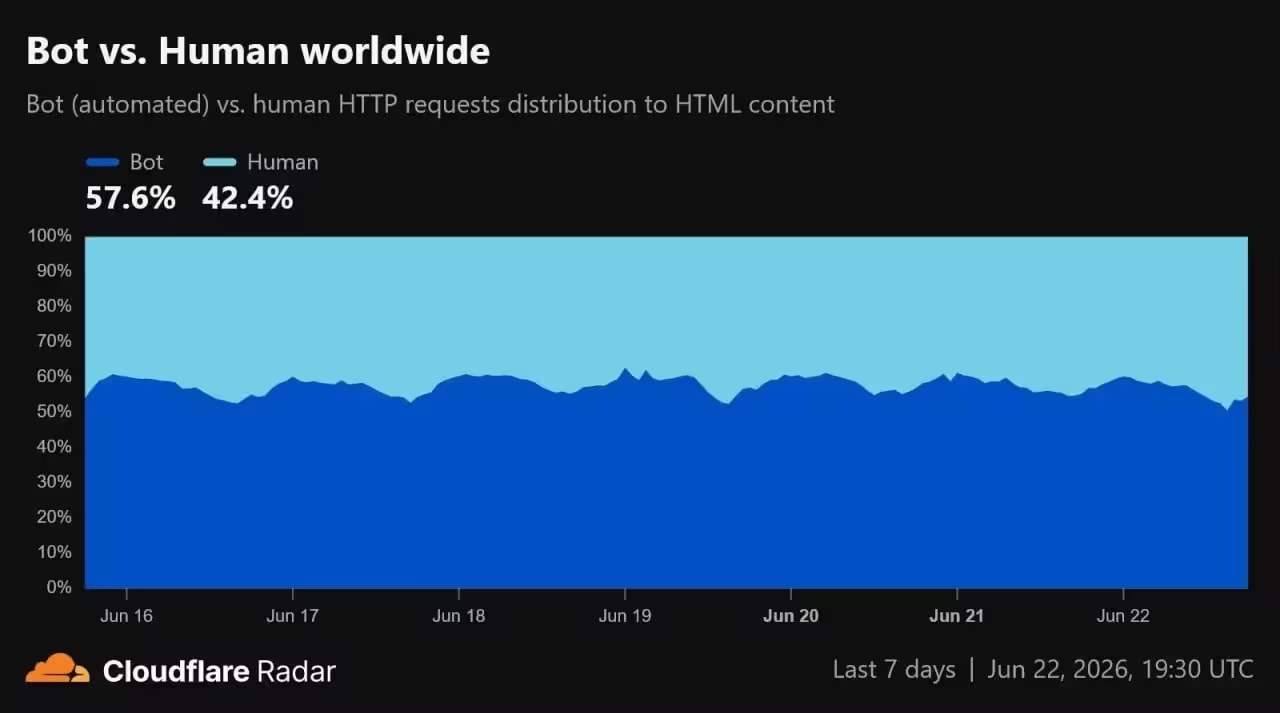
Varför nu? För att internet ser annorlunda ut än för bara några år sedan. Cloudflares ledning har varnat att bottrafiken redan överstiger människotrafiken, med toppar som är ännu högre under korta perioder. Framväxten av AI-drivna agenter som kan genomsöka sidor, jämföra priser, fylla i formulär och utföra uppgifter som tidigare reserverades för människor har suddat ut gränsen mellan godartade skript och skadlig automation. Äldre försvar, IP-baserade blockeringar, hastighetsbegränsningar och enkla utmanings-svar-pussel, tappar sin effektivitet.
Försvarssystem som är inställda för gamla sökrobotar kan inte pålitligt upptäcka moderna agenter som beter sig som människor. Så istället för att reflexmässigt blockera allt som verkar automatiserat vill PACT:s arkitekter ha en mer nyanserad signal: inte en binär människa-eller-inte, utan en indikator på om en session bör litas på eller behandlas med misstanke.
Den nyansen är viktig. En handelsplats, till exempel, kan vilja acceptera trafik från en legitim prisjämförelsebot sponsrad av en återförsäljare men avvisa en skrapare som samlar produktbilder. PACT låter webbplatser ta emot ett kompakt grönt ljus utan att be om ett namn, en kontoinloggning eller en spårningscookie som fungerar över flera sajter.
Ändå spelar detaljerna roll, och många är fortfarande oklara. Vad kvalificerar i praktiken som ett starkt intygande av mänsklig identitet? Kan definitionen gynna vissa webbläsare eller klientprogram och oavsiktligt straffa nischplattformar? Kommer tokens vara lika tillgängliga för betrodda inbyggda appar, headless-webbläsare eller tredjepartsagenter som körs med samtycke? Svaren kommer att forma vem som får välkomnande tillgång och vem som skjuts in i strängare verifieringsflöden.
Cloudflares förslag innehåller en integritetsskyddande åtgärd: tokens är utformade för att vara icke-länkbara och flyktiga, vilket skyddar surfhistorik samtidigt som de förmedlar användbara förtroendesignaler. Men systemet ger också webbläsarna en typ av grindvaktsauktoritet. Det väcker frågor inte bara om tekniska kriterier, utan också om policy: vilka parter bestämmer reglerna för intygande och hur transparent kommer den processen att vara?
Tekniskt lagda läsare bör lägga märke till en annan viktig punkt: PACT är inte ett universalmedel mot botar. Det är en protokollnivåkompromiss, att byta bort viss konventionell friktion (CAPTCHA:er, pop-ups, identitetskontroller) mot koordinerat intygande från programvara som sitter mellan användare och sajter. De svåra ingenjörsmässiga delarna, bevis-på-arbete för tokens, skydd mot uppspelning, hastighetskontroll och robusta integritetsgarantier, kommer att behöva noggrann granskning innan bred adoption.
Om webbläsare blir domarna över sessionsförtroende behöver vi tydliga, granskbara regler och ett brett ekosystemdeltagande för att förhindra oavsiktlig centralisering eller partiskhet.
För webbplatsägare, utvecklare och integritetsförespråkare är PACT värt att följa eftersom det föreslår att förändra var förtroende skapas på webben. Är vi redo att förlita oss på webbläsare som neutrala domare, eller flyttar det bara makten till en ny uppsättning mellanhänder? De kommande månaderna med designförhandlingar och prototyptester kommer att visa om PACT kan ersätta friktion med smartare, mer privata förtroendesignaler, eller om det kommer att introducera nya avvägningar som kräver debatt.
Oavsett vilket är en tystare, mindre CAPTCHA-fylld webb en tilltalande idé. Frågan är vem som får bestämma hur tyst den ska vara.
"Som teknikreporter skriver jag om digital kultur, sociala medier och människans relation till maskiner. Jag gillar när tekniken blir personlig."
Diskussion
Lämna en kommentar
Kommentarer
Inga kommentarer ännu. Bli den första.